0sec öppnar säkerhetsramverket 0 med webb-UI, CLI och MCP
Öppen källkod under MIT eller Apache-2.0. Du tar med egen modell; agenterna kan anslutas via MCP till Claude Code eller Cursor.
0sec Labs har släppt 0 som öppen källkod: en AI-sele för att köra säkerhetsundersökningar mot kod, binärer, appar och infrastruktur du har mandat att testa. Licensen är MIT eller Apache-2.0, enligt GitHub-repot.
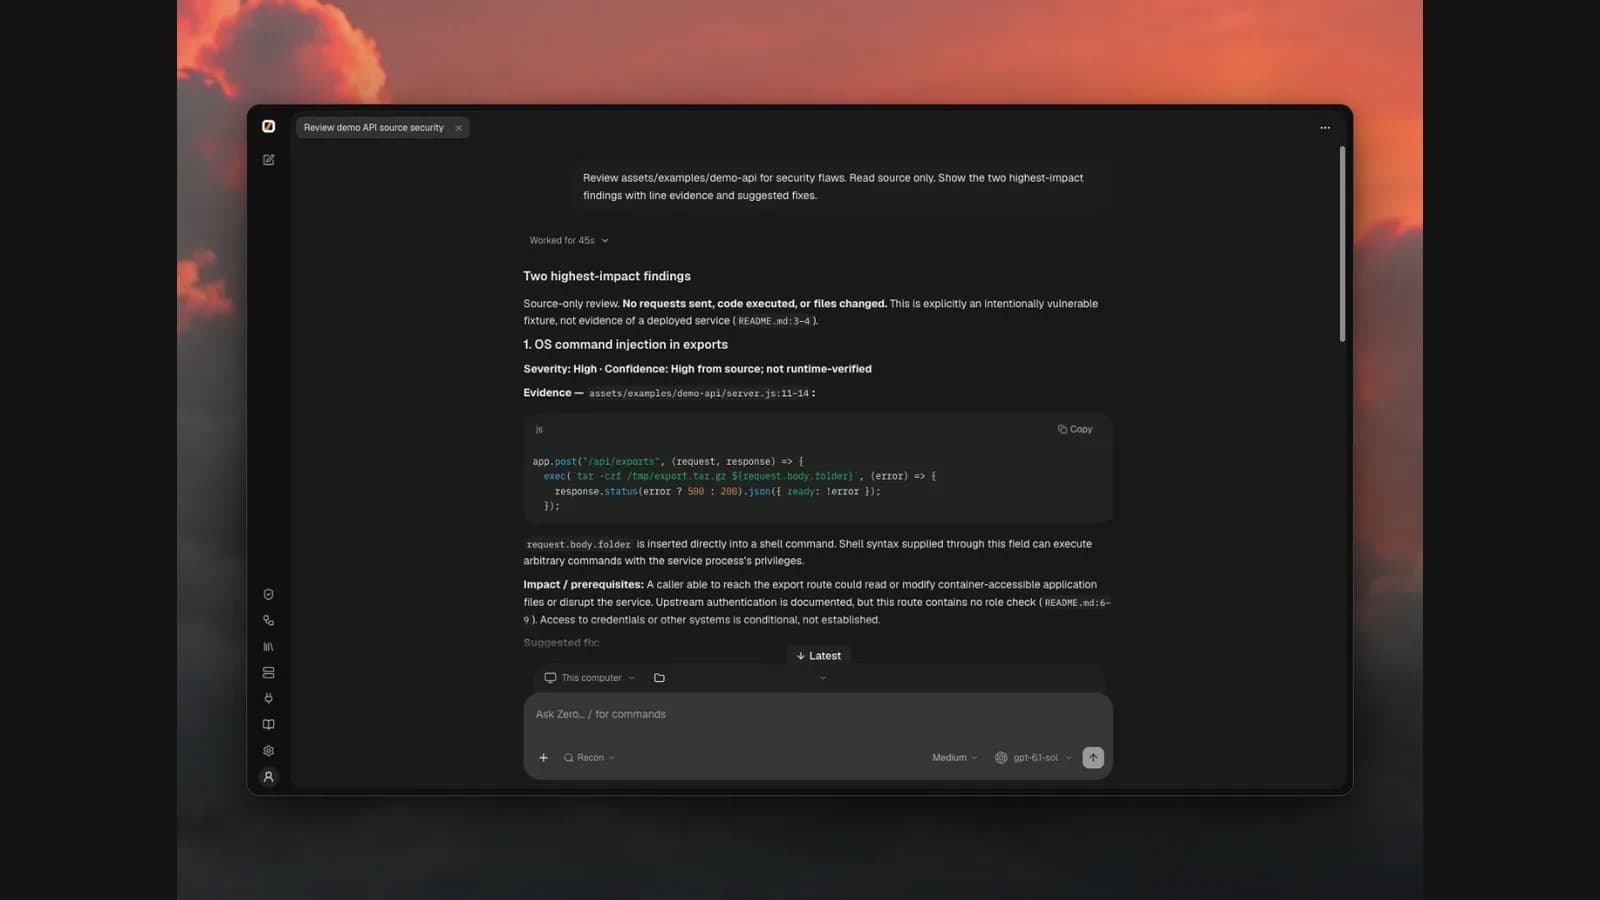
Vad som ingår
0 är inte en modell. Du kopplar in en egen leverantör och kör arbetsflöden lokalt. Installationen på Apple Silicon-macOS eller x64/ARM64-Linux är ett skript; kommandot 0 startar en lokal motor och öppnar webkonsolen utan konto. Där finns chatt, fyndkö/bräda, arbetsflödesmallar, skills och minne.
För automation: 0 mcp-server --workflows exponerar samma motor för coding-agenter. CLI:t kör mallar som 0 workflow run --template security-research. För kompilerade mål finns 0verse, en Ghidra-baserad binäranalysstack med egna MCP-verktyg. Mer finns i dokumentationen.
Vad labbet uppger om fynd
På 0.security listas offentliga disclosures i Linuxkärnan (bland annat Bluetooth, NFC, mac802154, MCTP, mlx5e) och bibliotek som jsonata, node-forge och protobuf.js. MarkTechPost och AlphaSignal skriver att labbet redovisar över 30 sammanslagna Linuxkärne-nollor. Hostade 0cloud (PR-granskning) finns på väntelista; den öppna selen är gratis bortsett från din modellkostnad.
Dokumentationen understryker att du bara ska testa system du äger eller har tillstånd för, och att fynd ska verifieras innan du litar på dem.